Truffa Google Meet: il falso invito che mette a rischio il tuo account
Un invito che sembra di Google Meet può portare a un falso accesso o aggiornamento. Quali richieste controllare prima di inserire credenziali o installare programmi.
DemianWeb - Articolo redatto con l'aiuto dell'Ai
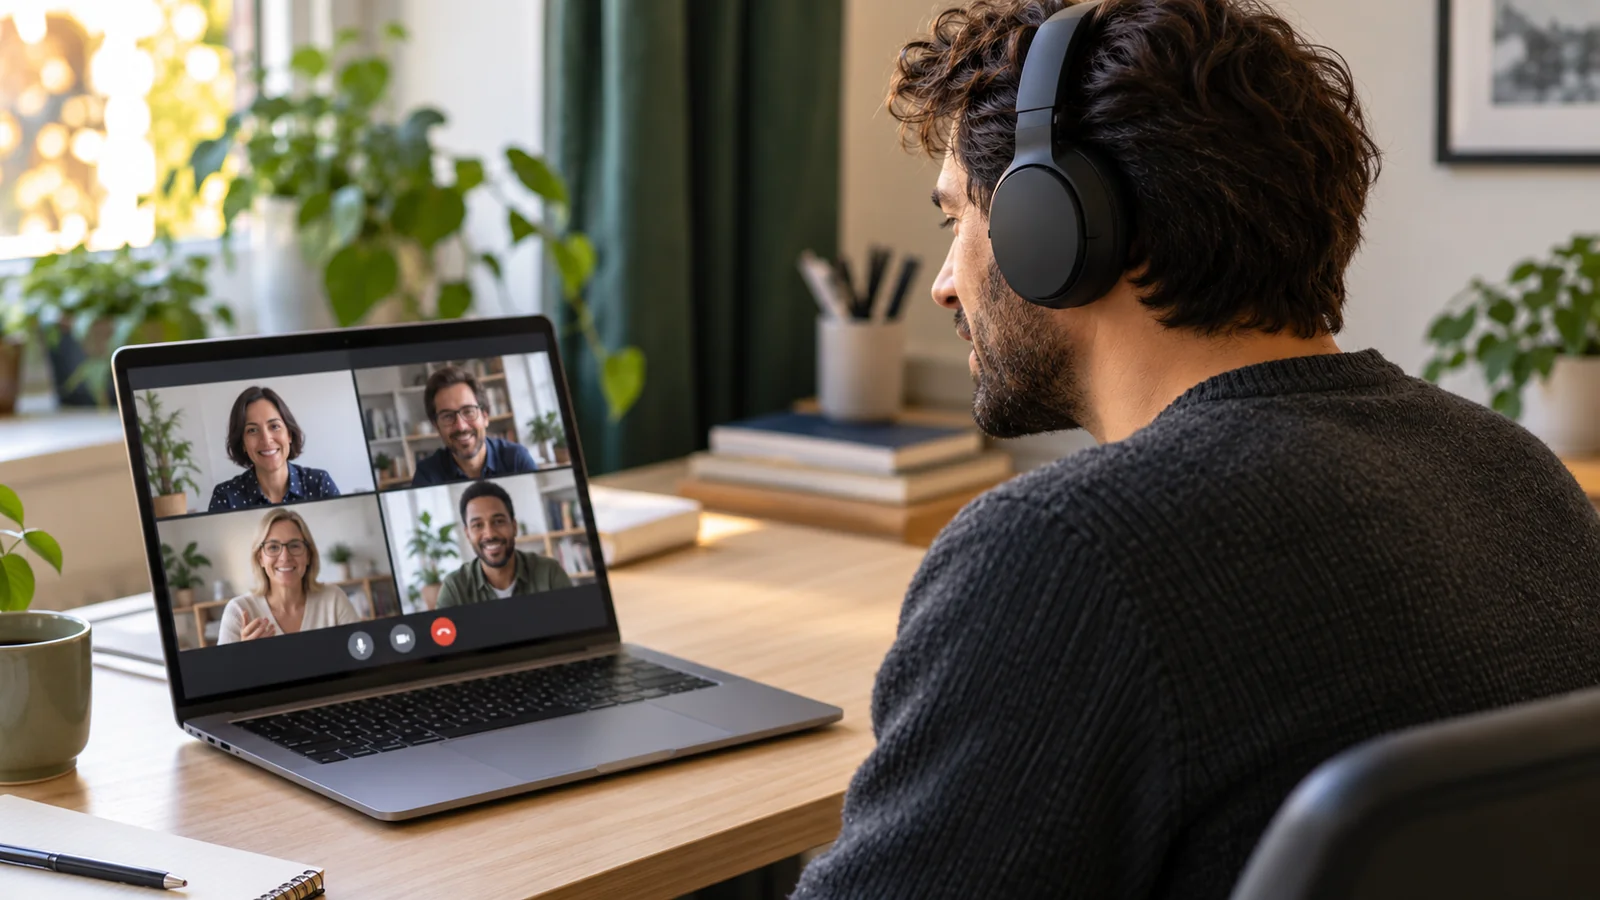
Stai per entrare in riunione. La pagina sembra familiare, mostra partecipanti in attesa e chiede un aggiornamento oppure un nuovo accesso. È proprio questa fretta di collegarsi che può rendere convincente un falso invito Google Meet. La trappola non dimostra una falla nella piattaforma: sfrutta pagine contraffatte e richieste apparentemente normali per ottenere credenziali o far installare software. Prima di fidarsi della grafica conta verificare il percorso seguito dal link.
Quando il calendario diventa parte dell'inganno
Una ricerca Material Security pubblicata il 1° ottobre 2026 descrive una campagna che usa inviti Calendar e collegamenti inizialmente ospitati su infrastruttura legittima per portare verso un falso accesso. I ricercatori riferiscono il furto di sessioni Google attraverso un proxy che inoltra l'autenticazione. È un caso distinto dalle finte chiamate Meet: aiuta a capire perché riconoscere soltanto il primo dominio non basti a valutare la destinazione finale.
Un logo conosciuto o un invito arrivato attraverso un servizio affidabile non garantiscono ogni contenuto collegato. Nella ricerca, una parte dell'inganno consiste proprio nella catena di reindirizzamenti e nella pagina visualizzata dopo. Per chi lavora sul web è una lezione di fiducia nell'interfaccia: una schermata può sembrare coerente senza appartenere al servizio atteso. La somiglianza visiva non sostituisce il controllo dell'indirizzo completo e della richiesta ricevuta.
Il falso aggiornamento per entrare nella chiamata
Nei casi descritti da Netskope il 12 febbraio 2026, pagine che imitano Meet, Zoom e Teams chiedono di installare un aggiornamento obbligatorio. In realtà vengono distribuiti strumenti di controllo remoto, impiegati dagli attaccanti per ottenere accesso al dispositivo. Alcune schermate mostrano persino partecipanti simulati. La tecnica non nasce questo mese: è un esempio documentato di come la pressione della riunione possa essere usata per convincere una persona a eseguire un programma.
Google chiarisce che, nei browser supportati, Meet funziona senza plugin o software aggiuntivi. Una richiesta inattesa di installazione, di controllo remoto o di esecuzione di comandi per partecipare è quindi un motivo per fermarsi. Gli aggiornamenti del browser vanno gestiti tramite i canali ufficiali, non seguendo istruzioni comparse in una pagina dubbia. Confermare l'invito con l'organizzatore attraverso un contatto già conosciuto aiuta a uscire dalla pressione del momento.
Password rubata, sessione rubata e chiamata: tre cose diverse
Un falso modulo di accesso può raccogliere password e codici. Un proxy di autenticazione può invece cercare di intercettare una sessione dopo il completamento dei passaggi di accesso, come nel caso Material. Un programma installato introduce ancora altri rischi sul dispositivo. Non sono lo stesso attacco e non vanno fusi in una storia unica. Le fonti citate non dimostrano che partecipare a una riunione autentica faccia automaticamente perdere dati, né che qualsiasi verifica a due fattori sia inutile.
Prima di premere «Partecipa», controlla la richiesta
- Se l'invito è inatteso, verifica mittente e appuntamento attraverso un canale già noto.
- Apri il servizio dall'app ufficiale o da un indirizzo conosciuto e controlla dove conducono eventuali passaggi successivi.
- Non inserire password o codici su una pagina dubbia e non comunicare codici a un interlocutore.
- Non installare programmi né concedere accesso remoto per risolvere un presunto blocco della chiamata.
Se hai inserito la password in una pagina falsa, cambiala subito dal percorso ufficiale Google e anche negli altri servizi dove l'hai riutilizzata. Segui la procedura ufficiale Google per un account compromesso e controlla attività recenti, dispositivi collegati e impostazioni. Se hai installato software o concesso accesso remoto, coinvolgi il responsabile IT: modificare soltanto una password potrebbe non risolvere il problema sul dispositivo. La regola pratica è riconoscere una richiesta fuori contesto prima di lasciarsi rassicurare da un'interfaccia ben copiata.